চাকরিপ্রার্থীর ছদ্মবেশে মার্কিন কর্মীদের তথ্য চুরির চেষ্টা চালাচ্ছে উত্তর কোরিয়া
চাকরিপ্রার্থীর ছদ্মবেশে মার্কিন কর্মীদের তথ্য চুরির চেষ্টা চালাচ্ছে উত্তর কোরিয়া
- আন্তর্জাতিক
-
 নিউজ ডেক্স
- ১৩ নভেম্বর, ২০২৬ ১০:০৭
মার্কিন কর্মীদের লক্ষ্য করে উত্তর কোরিয়ার সাইবার অভিযান
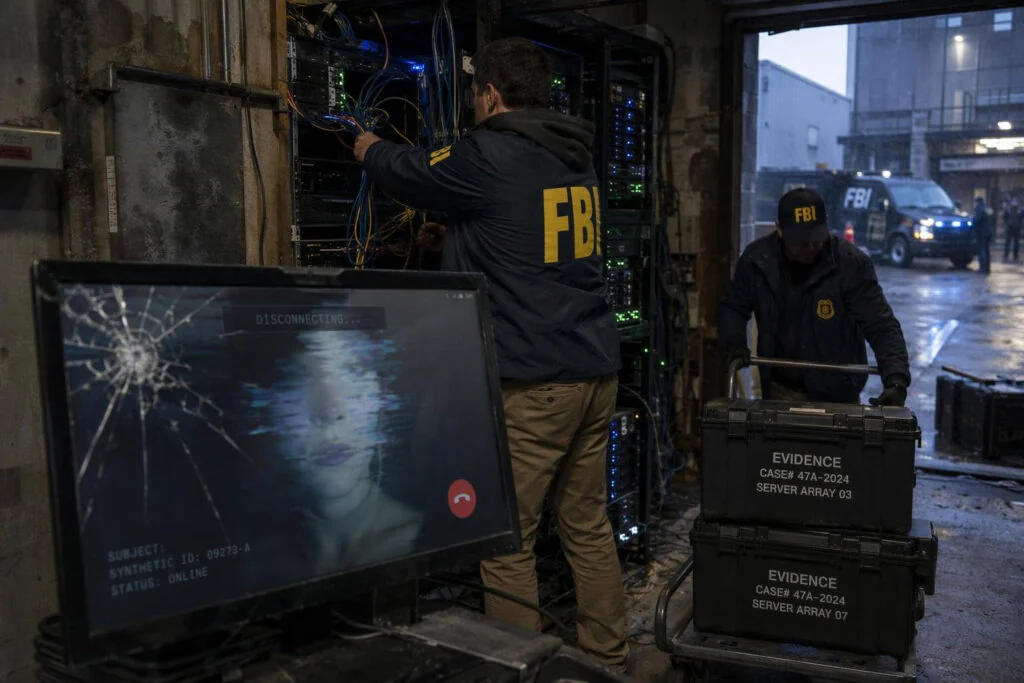
যুক্তরাষ্ট্রের কর্মীদের লক্ষ্য করে উত্তর কোরিয়ার হ্যাকারদের পরিচালিত ‘ফেসস্টিলার’ নামে একটি সাইবার প্রতারণা অভিযান নিয়ে সতর্ক করেছে ফেডারেল ব্যুরো অব ইনভেস্টিগেশন (এফবিআই)। ভিডিও কলের মাধ্যমে পরিচিত ব্যক্তির ছদ্মবেশ ধারণ, গোপনে ভিডিও ধারণ এবং ক্ষতিকর সফটওয়্যার ছড়িয়ে দেওয়ার কৌশল ব্যবহার করে এই চক্রটি ব্যক্তিগত ও পেশাগত তথ্য হাতিয়ে নিচ্ছে। বিশেষ করে ক্রিপ্টোকারেন্সি, ওয়েব৩ এবং ওপেন সোর্স সফটওয়্যার খাতের কর্মীরা তাদের লক্ষ্যবস্তুতে রয়েছেন।
গত ১৮ মাসে এই অভিযানের মাধ্যমে ৪০০ মিলিয়ন ডলারের বেশি মূল্যের ক্রিপ্টোকারেন্সি চুরি হয়েছে বলে জানিয়েছে মার্কিন কর্তৃপক্ষ। একই সঙ্গে হ্যাকারদের ব্যবহৃত ক্লাউডভিত্তিক অবকাঠামোর বিরুদ্ধে অভিযান চালিয়ে তা জব্দ করা হয়েছে।
এফবিআইয়ের তথ্য অনুযায়ী, ‘ফেসস্টিলার’ অভিযানে হ্যাকাররা প্রথমে আগের কোনো ভুক্তভোগীর সামাজিক যোগাযোগমাধ্যম বা যোগাযোগের অ্যাকাউন্টের নিয়ন্ত্রণ নেয়। এরপর সেই ব্যক্তির পরিচয় ব্যবহার করে তাঁর পরিচিতদের ভিডিও মিটিংয়ে অংশ নেওয়ার আমন্ত্রণ পাঠায়। আমন্ত্রণগুলো পরিচিত ও বিশ্বাসযোগ্য ব্যক্তির অ্যাকাউন্ট থেকে আসায় অনেকেই সেগুলোকে আসল বলে মনে করেন।
ভিডিও কলের জন্য জুম, মাইক্রোসফট টিমস ও গুগল মিটের মতো জনপ্রিয় প্ল্যাটফর্মের নকল সংস্করণ ব্যবহার করা হয়। কল চলাকালে একটি ভুয়া প্রযুক্তিগত সমস্যার বার্তা দেখানো হয়। সমস্যা সমাধানের কথা বলে অংশগ্রহণকারীকে একটি লিংকে ক্লিক করতে বলা হয়। কিন্তু ওই লিংকে প্রবেশ করলেই কম্পিউটারে ক্ষতিকর সফটওয়্যার ঢুকে পড়তে পারে। এর মাধ্যমে হ্যাকাররা ডিভাইস, সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্ট এবং ব্যক্তিগত তথ্যের নিয়ন্ত্রণ নেওয়ার চেষ্টা করে।
এই কৌশলে শুধু একজন ব্যক্তিই আক্রান্ত হন না। তাঁর যোগাযোগের তালিকা, সামাজিক যোগাযোগমাধ্যম এবং বিভিন্ন মেসেজিং অ্যাপের তথ্য ব্যবহার করে পরবর্তী লক্ষ্যবস্তু খুঁজে নেয় হ্যাকাররা। ফলে একজনের অ্যাকাউন্টের নিয়ন্ত্রণ হারানোর ঘটনা থেকে তাঁর সহকর্মী, বন্ধু ও পেশাগত যোগাযোগের ব্যক্তিরাও ঝুঁকিতে পড়তে পারেন।
মার্কিন তদন্তকারীরা অভিযানের অংশ হিসেবে ভুক্তভোগীদের ওয়েবক্যামের ৯০০টির বেশি ভিডিও জব্দ করেছেন। এসব ভিডিও ব্যবহার করে কৃত্রিম বুদ্ধিমত্তার সাহায্যে ক্রিপ্টোকারেন্সি ও ব্লকচেইন খাতের পরিচিত ব্যক্তিদের ডিপফেক ভিডিও তৈরির চেষ্টাও করছে হ্যাকাররা। এতে ভিডিও কলের মাধ্যমে পরিচয় যাচাই করাও আগের তুলনায় কঠিন হয়ে উঠছে।
এফবিআই জানিয়েছে, এই কর্মকাণ্ডের সঙ্গে উত্তর কোরিয়ার ‘স্যাফায়ার স্লিট’ বা ‘ইউএনসি১০৬৯’ নামে পরিচিত হ্যাকার গোষ্ঠীর সংশ্লিষ্টতা রয়েছে। আগে তাদের মূল লক্ষ্য ছিল ক্রিপ্টোকারেন্সি ও ওয়েব৩ খাতের ব্যক্তিরা। তবে সাম্প্রতিক সময়ে ওপেন সোর্স সফটওয়্যার তৈরি ও রক্ষণাবেক্ষণের সঙ্গে যুক্ত ব্যক্তিদেরও লক্ষ্যবস্তু করা হচ্ছে। এর মাধ্যমে সফটওয়্যার সরবরাহব্যবস্থায় অনুপ্রবেশের চেষ্টা থাকতে পারে বলে মনে করছেন তদন্তকারীরা।
মার্কিন সংস্থাটি সতর্ক করেছে, ভিডিও মিটিংয়ের আমন্ত্রণ পরিচিত কারও অ্যাকাউন্ট থেকে এলেও সাবধান থাকা জরুরি। অপ্রত্যাশিত কোনো প্রযুক্তিগত সমস্যার সমাধানের নামে পাঠানো লিংকে ক্লিক করা উচিত নয়। সন্দেহজনক লিংক বা সফটওয়্যার ডাউনলোড এড়িয়ে চলার পাশাপাশি অ্যাকাউন্টের নিরাপত্তা জোরদার করার পরামর্শ দেওয়া হয়েছে।


পাঠকের মতামত
এ বিভাগের আরো খবর
শেয়ার করুন